Cloud đã trở thành một phần rất bình thường của hạ tầng doanh nghiệp hiện đại. Các tập đoàn công nghệ, tổ chức tài chính và nhiều cơ quan lớn đều sử dụng cloud ở quy mô sâu, vì vậy sẽ không chính xác nếu kết luận rằng doanh nghiệp lớn e ngại CRM Cloud chỉ vì họ cho rằng cloud “không an toàn”. Điều khiến họ thận trọng hơn là mức độ kiểm soát còn lại sau khi một tài sản dữ liệu quan trọng được đưa lên hệ thống do một bên khác vận hành.
CRM là một trường hợp đặc biệt vì dữ liệu bên trong không chỉ gồm tên khách hàng và số điện thoại. Sau nhiều năm sử dụng, CRM có thể phản ánh gần như toàn bộ hoạt động kinh doanh của công ty: khách hàng nào đang quan trọng, sales đang tiếp cận dự án nào, ai có ảnh hưởng tới quyết định mua hàng, mức giá từng được đưa ra, tỷ lệ chiết khấu, lịch sử thương lượng và nhiều thông tin giúp doanh nghiệp tạo doanh thu. Với một doanh nghiệp đủ lớn, đây không còn là một database thông thường mà trở thành một phần tài sản chiến lược.
Vì vậy câu hỏi họ đặt ra thường không phải “cloud có bảo mật không?”, mà là: sau khi đưa dữ liệu lên cloud, phần nào doanh nghiệp vẫn tự kiểm soát và phần nào phải phụ thuộc vào nhà cung cấp?
Vấn đề đầu tiên là doanh nghiệp không còn trực tiếp kiểm soát toàn bộ hạ tầng phía dưới
Khi CRM được triển khai trên hạ tầng riêng, doanh nghiệp có thể tự quyết định database nằm ở đâu, ai giữ tài khoản quản trị hạ tầng, backup được lưu thế nào, mạng được phân tách ra sao và những ai được phép tiếp cận hệ thống ở cấp cao nhất. Khi chuyển sang một dịch vụ SaaS, phần lớn những lớp đó được nhà cung cấp xử lý thay.
Đây chính là ưu điểm khiến SaaS hấp dẫn. Doanh nghiệp không cần tự vận hành server, vá hệ điều hành, quản lý database, xử lý monitoring hay duy trì một đội ngũ kỹ thuật lớn chỉ để hệ thống hoạt động ổn định. Với nhiều doanh nghiệp vừa và nhỏ, việc để một nhà cung cấp chuyên nghiệp chịu trách nhiệm những phần này thậm chí còn an toàn hơn tự vận hành.
Nhưng sự tiện lợi đó đồng thời có nghĩa một phần quyền kiểm soát được chuyển sang bên khác. Doanh nghiệp phải tin rằng nhà cung cấp cấu hình hạ tầng đúng, backup đúng, kiểm soát quyền quản trị đúng và có quy trình đủ tốt khi sự cố xảy ra.
Đối với một hệ thống chỉ phục vụ một vài công việc nội bộ, mức phụ thuộc này có thể hoàn toàn chấp nhận được. Nhưng nếu CRM chứa nhiều năm dữ liệu khách hàng, chiến lược bán hàng và lịch sử thương mại, câu hỏi “ai thực sự kiểm soát lớp hạ tầng phía dưới?” bắt đầu trở nên quan trọng hơn rất nhiều.
Multi-tenant không có nghĩa dữ liệu bị trộn, nhưng doanh nghiệp phải tin vào cơ chế cô lập của nhà cung cấp
Phần lớn các nền tảng SaaS lớn được thiết kế theo mô hình multi-tenant. Nhiều khách hàng có thể sử dụng chung một hạ tầng vật lý hoặc cùng một nền tảng kỹ thuật, trong khi dữ liệu của từng khách hàng được tách biệt bằng kiến trúc phần mềm, quyền truy cập và các cơ chế cô lập.
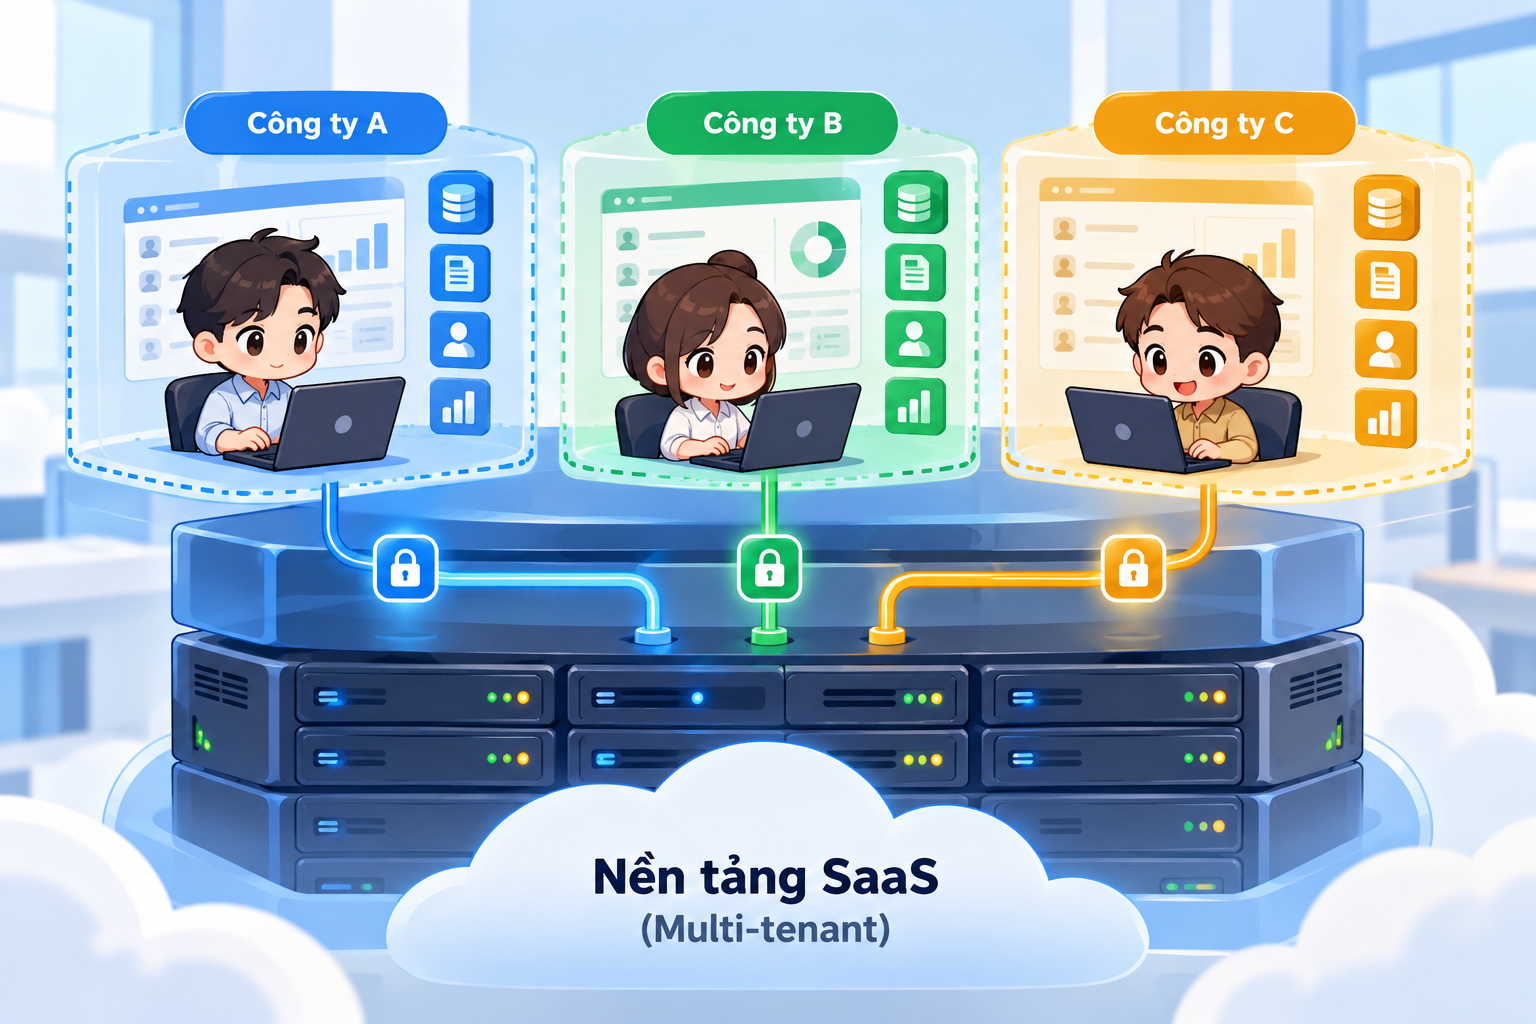
Điều này không có nghĩa dữ liệu của công ty A và công ty B bị để chung một chỗ rồi ai cũng có thể nhìn thấy. Các nhà cung cấp cloud lớn đầu tư rất sâu vào việc cô lập tenant và đây là kiến trúc đã được sử dụng rộng rãi ở quy mô toàn cầu.
Nhưng từ góc nhìn quản trị rủi ro, doanh nghiệp vẫn đang đặt niềm tin vào việc lớp cô lập đó được thiết kế và vận hành đúng. Một tổ chức có dữ liệu đặc biệt nhạy cảm có thể muốn biết database có dùng chung cluster không, tài nguyên nào đang được chia sẻ, có thể dùng dedicated database hay dedicated infrastructure hay không và liệu hệ thống có hỗ trợ mô hình triển khai riêng biệt hơn nếu yêu cầu bảo mật tăng lên.
Đây là lý do doanh nghiệp lớn thường không dừng ở câu hỏi “CRM có mã hóa không?”. Họ muốn hiểu sâu hơn kiến trúc phía sau và mức độ tách biệt thực sự giữa dữ liệu của mình với các khách hàng khác.
Mã hóa dữ liệu chưa phải câu hỏi cuối cùng, vì còn phải biết ai kiểm soát khóa
“Dữ liệu được mã hóa” là một thông tin cần thiết nhưng chưa đủ để đánh giá toàn bộ quyền kiểm soát. Doanh nghiệp còn phải biết dữ liệu được mã hóa khi lưu trữ hay cả khi truyền đi, khóa mã hóa được tạo ở đâu, ai có quyền truy cập và nếu credential hoặc key bị lộ thì phạm vi ảnh hưởng tới đâu.
Trong nhiều dịch vụ SaaS, toàn bộ quá trình mã hóa và quản lý khóa được nhà cung cấp thực hiện. Điều này giúp doanh nghiệp không phải vận hành một hệ thống key management phức tạp, nhưng đồng thời có nghĩa khách hàng tiếp tục phụ thuộc vào cách nhà cung cấp bảo vệ lớp khóa đó.
Ở những môi trường yêu cầu kiểm soát cao hơn, doanh nghiệp có thể muốn tự quản lý key hoặc yêu cầu một kiến trúc trong đó quyền giải mã không hoàn toàn nằm ở phía nhà cung cấp. Cách này không phải lúc nào cũng tốt hơn vì tự giữ key cũng đồng nghĩa doanh nghiệp phải chịu thêm trách nhiệm. Quản lý key kém có thể tạo ra rủi ro lớn không kém việc giao key cho nhà cung cấp.
Điểm quan trọng nằm ở chỗ quyền kiểm soát khóa cũng là một phần của quyền kiểm soát dữ liệu. Với những hệ thống chiến lược, doanh nghiệp lớn thường muốn biết rõ lớp này thay vì chỉ nhìn thấy một dòng “data encrypted with AES-256” trong tài liệu bán hàng.
Rủi ro lớn của CRM Cloud đôi khi không nằm ở database mà nằm ở tài khoản đăng nhập
Một CRM không cần bị tấn công trực tiếp vào database thì dữ liệu mới có thể bị lộ. Nếu kẻ tấn công lấy được tài khoản có quyền cao, họ có thể sử dụng chính những chức năng hợp lệ của phần mềm để xem, export hoặc thay đổi dữ liệu.
Đây là lý do identity trở thành một trong những lớp quan trọng nhất của CRM. Một tài khoản Admin bị chiếm quyền có thể nguy hiểm hơn nhiều so với một lỗ hổng nhỏ trong giao diện. Ngay cả một tài khoản sales bình thường, nếu được phép export hàng chục nghìn contact, cũng có thể tạo ra thiệt hại rất lớn nếu credential bị lộ.
Doanh nghiệp lớn vì vậy thường quan tâm rất sâu tới MFA, quyền Admin, quyền export, vòng đời tài khoản, session, API key và cách hệ thống ghi lại những thay đổi về quyền. Khi một nhân viên nghỉ việc, quyền truy cập được thu hồi thế nào? Khi một người được nâng lên Admin, ai phê duyệt? Nếu một tài khoản đột nhiên tải xuống lượng dữ liệu lớn bất thường, doanh nghiệp có khả năng phát hiện hay không?
Bảo mật CRM vì vậy không chỉ là dựng firewall hoặc mã hóa database. Trong rất nhiều tình huống thực tế, kiểm soát identity và quyền truy cập mới là lớp quyết định dữ liệu có thực sự an toàn hay không.
Dùng một CRM không có nghĩa dữ liệu chỉ phụ thuộc vào một nhà cung cấp
Người dùng thường nhìn thấy một thương hiệu CRM duy nhất, nhưng phía sau dịch vụ đó có thể là cả một chuỗi hạ tầng và nhà cung cấp. CRM có thể chạy trên cloud của một công ty khác, sử dụng dịch vụ gửi email bên thứ ba, dùng một nền tảng khác để xử lý analytics, lưu file trên object storage riêng và tích hợp thêm nhiều API phục vụ các chức năng khác nhau.
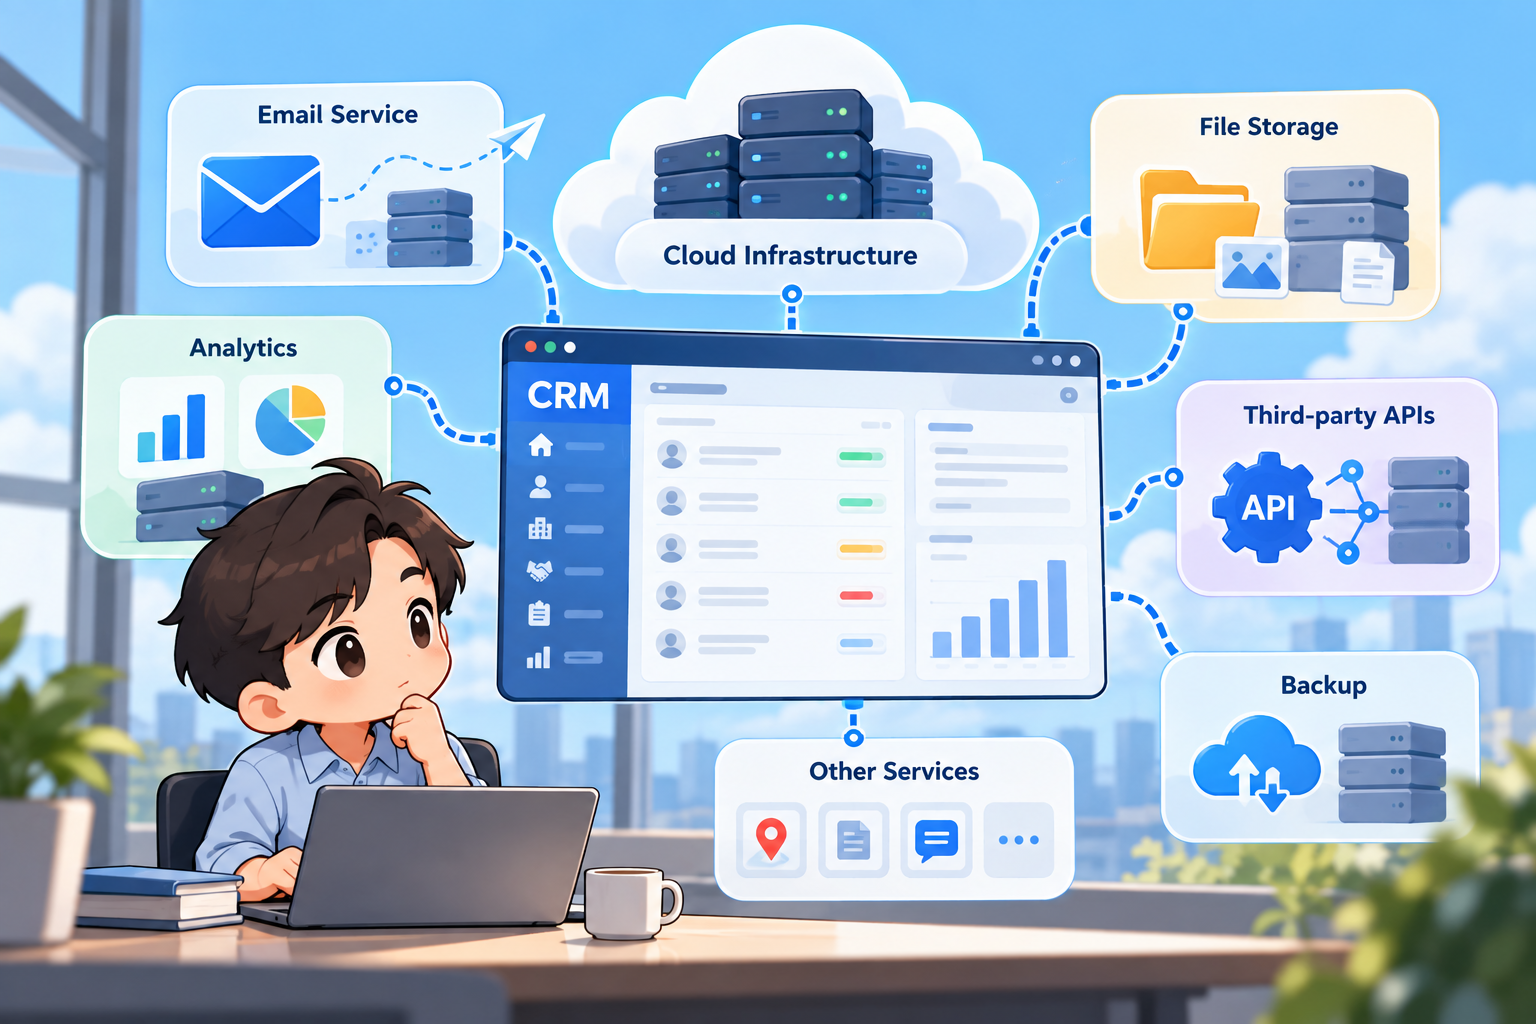
Điều này hoàn toàn bình thường trong phần mềm hiện đại. Rất ít hệ thống lớn tự xây tất cả mọi thành phần từ đầu.
Nhưng với doanh nghiệp lớn, mỗi bên tham gia vào chuỗi xử lý dữ liệu lại bổ sung thêm một lớp cần được đánh giá. Dữ liệu nào được gửi sang hệ thống email? File được lưu ở đâu? Backup nằm ở khu vực nào? Nhà cung cấp phụ có quyền truy cập dữ liệu thật hay chỉ xử lý dữ liệu đã được giới hạn? Nếu một bên thay đổi chính sách hoặc gặp sự cố thì CRM chính bị ảnh hưởng tới đâu?
Doanh nghiệp có thể chỉ ký hợp đồng với một nhà cung cấp CRM, nhưng về mặt kỹ thuật dữ liệu phía sau có thể phụ thuộc vào nhiều bên khác nhau. Đó là lý do những tổ chức có yêu cầu quản trị cao thường muốn hiểu không chỉ nhà cung cấp trực tiếp mà cả kiến trúc và chuỗi dịch vụ nằm phía sau.
Vị trí dữ liệu có thể trở thành vấn đề quản trị và pháp lý
Với một công ty nhỏ hoạt động tại một thị trường duy nhất, vị trí vật lý của database đôi khi không phải yếu tố được quan tâm đầu tiên. Nhưng với tập đoàn đa quốc gia, doanh nghiệp thuộc ngành được quản lý chặt hoặc tổ chức xử lý khối lượng lớn dữ liệu cá nhân, câu hỏi “data nằm ở đâu?” có thể liên quan trực tiếp tới compliance.
Doanh nghiệp có thể cần biết database chính nằm tại quốc gia nào, backup có nằm cùng khu vực hay không, dữ liệu có được chuyển sang nơi khác để xử lý không và đội ngũ kỹ thuật tại những quốc gia nào có khả năng truy cập hệ thống.
Điểm quan trọng ở đây không phải tất cả doanh nghiệp đều cần yêu cầu dữ liệu phải nằm trong một quốc gia cụ thể. Điều quan trọng là họ cần biết rõ dữ liệu đang đi đâu để có thể đánh giá rủi ro và trách nhiệm.
Khi CRM chỉ chứa vài trăm contact, vấn đề này có thể khá xa. Nhưng khi hệ thống đã chứa lịch sử kinh doanh của hàng trăm nghìn khách hàng qua nhiều năm, vị trí dữ liệu và quyền truy cập xuyên biên giới không còn đơn thuần là chi tiết kỹ thuật.
Audit log quyết định doanh nghiệp có hiểu được chuyện gì đã xảy ra sau một sự cố hay không
Không có hệ thống nào có thể cam kết tuyệt đối rằng sẽ không bao giờ xảy ra sự cố. Vì vậy security không chỉ là cố gắng ngăn chặn mọi vấn đề, mà còn phải chuẩn bị khả năng điều tra khi vấn đề xảy ra.
Đối với CRM, audit log cần giúp trả lời những câu hỏi rất thực tế: ai đã export danh sách khách hàng, ai thay đổi quyền của một user, ai xóa dữ liệu, tài khoản nào đăng nhập bất thường, thay đổi xảy ra lúc nào và phạm vi ảnh hưởng tới đâu.
Một CRM chỉ hiển thị “lịch sử hoạt động” chưa chắc đã đủ đối với doanh nghiệp lớn. Họ có thể cần biết log được lưu trong bao lâu, người có quyền Admin có thể xóa log hay không, hoạt động export có được ghi nhận đầy đủ không và dữ liệu log có thể đưa sang hệ thống giám sát riêng của doanh nghiệp hay không.
Đây là sự khác biệt giữa có tính năng bảo mật và có khả năng quản trị bảo mật.
Khi mọi thứ hoạt động bình thường, sự khác biệt này rất khó nhìn thấy. Nhưng khi xảy ra một sự cố cần xác định phạm vi ảnh hưởng, chất lượng log có thể quyết định doanh nghiệp mất vài giờ hay vài tuần để hiểu chuyện gì đã xảy ra.
Backup chỉ có ý nghĩa khi doanh nghiệp biết mình có thể phục hồi thế nào
Hầu hết các dịch vụ CRM đều có một cơ chế backup nào đó. Nhưng với doanh nghiệp lớn, câu hỏi không dừng ở “có backup hay không”. Họ cần biết dữ liệu được backup bao lâu một lần, lưu trong bao lâu, ai có quyền phục hồi, có thể phục hồi về một thời điểm cụ thể hay không và mất bao lâu để hệ thống hoạt động trở lại.
Đây là khác biệt giữa việc có một bản sao dữ liệu và có khả năng phục hồi hoạt động kinh doanh.
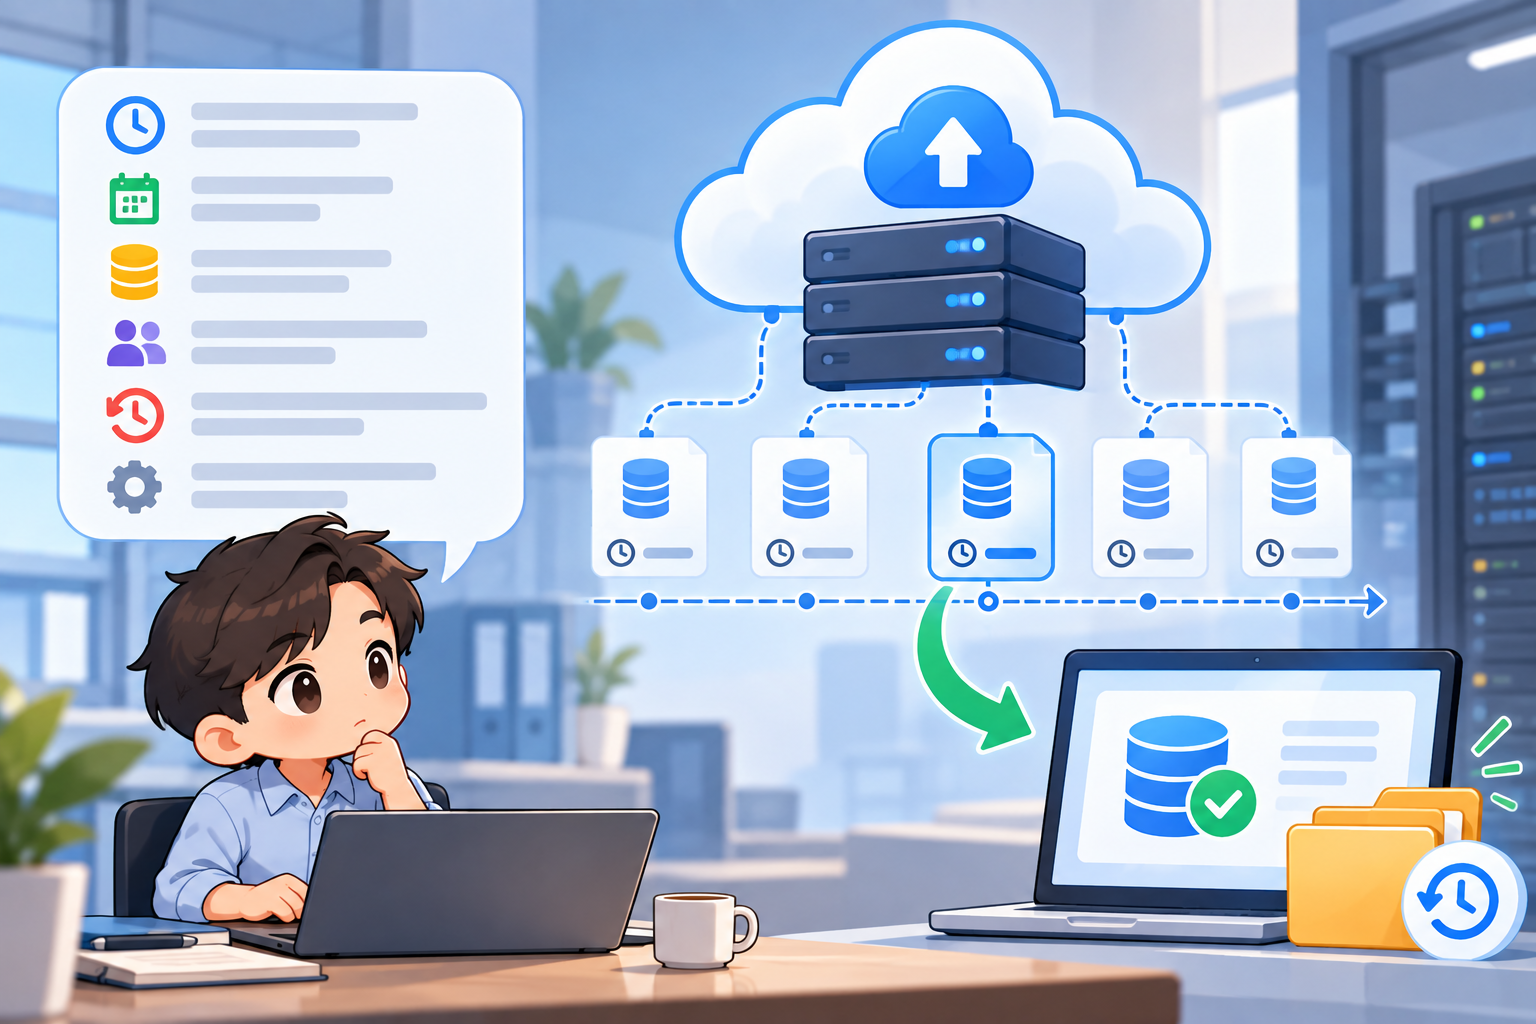
Một file export CSV chứa contact có thể giúp doanh nghiệp giữ lại một phần dữ liệu nếu cần. Nhưng nó chưa chắc giúp khôi phục pipeline, permission, workflow, lịch sử hoạt động, file đính kèm hoặc toàn bộ mối quan hệ giữa các đối tượng trong hệ thống. Nếu CRM đã trở thành công cụ mà đội sales sử dụng hằng ngày thì downtime hoặc mất dữ liệu không còn là vấn đề riêng của IT mà có thể trực tiếp ảnh hưởng tới doanh thu.
Doanh nghiệp lớn vì vậy thường quan tâm tới disaster recovery, thời gian phục hồi, khả năng export dữ liệu và đặc biệt là câu hỏi: nếu ngày mai quyết định rời nền tảng này, doanh nghiệp thực sự lấy lại được những gì?
CRM Cloud lớn có thể an toàn hơn rất nhiều so với một server doanh nghiệp tự vận hành
Tới đây rất dễ đi tới kết luận rằng tự host hoặc private cloud luôn tốt hơn SaaS. Thực tế không đơn giản như vậy.
Các nhà cung cấp cloud lớn có đội ngũ security chuyên trách, hệ thống giám sát, quy trình cập nhật và nguồn lực mà phần lớn doanh nghiệp không thể tự xây dựng. Một CRM SaaS được vận hành chuyên nghiệp có thể an toàn hơn rất nhiều so với một server đặt tại văn phòng nhưng dùng mật khẩu yếu, không được vá thường xuyên, không có backup ngoài site và tài khoản Admin được dùng chung giữa nhiều người.
Private deployment cũng không tự động tạo ra bảo mật. Nếu doanh nghiệp tự chịu trách nhiệm cho server nhưng không có năng lực vận hành phù hợp, việc “sở hữu hạ tầng” thậm chí có thể làm tăng rủi ro.
Vì vậy câu hỏi đúng không phải “cloud hay server riêng cái nào an toàn hơn?”. Câu hỏi phù hợp hơn là mô hình nào tương xứng với giá trị dữ liệu, khả năng vận hành và mức độ kiểm soát mà doanh nghiệp thực sự cần.
Với một công ty nhỏ không có đội IT chuyên trách, SaaS của một nhà cung cấp uy tín có thể là lựa chọn an toàn và hợp lý hơn nhiều. Với một tập đoàn có yêu cầu đặc biệt về data residency, audit, quyền Admin, encryption key hoặc kết nối vào hệ thống security nội bộ, kiến trúc private hoặc dedicated có thể đáng để xem xét.
Doanh nghiệp lớn thực chất đang mua quyền kiểm soát chứ không chỉ mua thêm tính năng bảo mật
Đây cũng là nơi CRM theo yêu cầu hoặc mô hình private deployment có thể tạo ra một lợi thế khác so với SaaS đại trà. Lợi thế này không nên được mô tả đơn giản là “CRM custom bảo mật hơn CRM Cloud”, bởi một hệ thống custom được xây và vận hành kém hoàn toàn có thể kém an toàn hơn.
Điểm khác biệt nằm ở khả năng doanh nghiệp tự quyết định kiến trúc.
Doanh nghiệp có thể yêu cầu hạ tầng cloud hoặc VPS đứng tên công ty, database chỉ phục vụ riêng tổ chức, object storage và backup nằm trong tài khoản do doanh nghiệp kiểm soát, domain thuộc quyền doanh nghiệp và tài khoản quản trị cao nhất không nằm hoàn toàn ở phía vendor. Nếu chính sách nội bộ yêu cầu, hệ thống cũng có thể được triển khai trong private cloud hoặc on-premise.
Đây là điểm mà phần mềm tùy chỉnh theo yêu cầu có thể linh hoạt hơn một SaaS đóng gói sẵn. Kiến trúc, quyền quản trị, cơ chế backup, cách kết nối hệ thống nội bộ và những lớp bảo mật có thể được thiết kế theo yêu cầu riêng thay vì chỉ sử dụng cấu hình mà nhà cung cấp SaaS cho phép.
Đổi lại, doanh nghiệp cũng phải chịu trách nhiệm nhiều hơn. Khi muốn kiểm soát hạ tầng, doanh nghiệp đồng thời phải có người chịu trách nhiệm cho update, monitoring, backup, access control và nhiều lớp vận hành khác. Quyền kiểm soát không miễn phí; nó luôn đi kèm trách nhiệm.
Không phải doanh nghiệp nào cũng cần mức kiểm soát giống nhau
Một công ty mới có vài nhân viên sales không cần ngay một kiến trúc bảo mật phức tạp cấp tập đoàn. Chi phí và độ phức tạp của hệ thống phải tương xứng với giá trị dữ liệu và hậu quả nếu dữ liệu bị mất, lộ hoặc không thể truy cập.
Nhưng khi CRM đã chứa nhiều năm lịch sử khách hàng, bảng giá, thông tin dự án, dữ liệu chiến lược và trở thành hệ thống mà doanh thu hằng ngày phụ thuộc vào, doanh nghiệp nên bắt đầu hỏi sâu hơn một danh sách tính năng thông thường.
Dữ liệu nằm ở đâu? Ai nắm tài khoản Admin cao nhất? Backup thuộc về ai? Nhà cung cấp có thể tiếp cận database tới mức nào? Log được giữ trong bao lâu? Nhân viên cũ bị thu hồi quyền như thế nào? Dữ liệu có thể export đầy đủ hay không? Nếu vendor ngừng hoạt động hoặc doanh nghiệp quyết định chuyển hệ thống, việc bàn giao sẽ diễn ra thế nào?
Những câu hỏi này nên được đưa vào ngay từ giai đoạn lựa chọn kiến trúc và nhà cung cấp. Một đơn vị phát triển phần mềm phải hiểu yêu cầu bảo mật và quyền kiểm soát dữ liệu thay vì chỉ hỏi doanh nghiệp muốn có những màn hình và chức năng nào. Với hệ thống chứa dữ liệu chiến lược, cách dữ liệu được sở hữu, vận hành, backup và bàn giao cũng quan trọng không kém giao diện người dùng.
Các doanh nghiệp lớn không e ngại CRM Cloud công cộng chỉ vì họ nghĩ cloud yếu. Ngược lại, họ hiểu rất rõ một nền tảng cloud được vận hành chuyên nghiệp có thể đạt mức bảo mật rất cao. Điều khiến họ thận trọng là khi một tài sản quan trọng nằm trong hệ thống của người khác, doanh nghiệp phải biết chính xác mình đang giao đi quyền gì, vẫn còn giữ quyền gì và phụ thuộc vào ai nếu một ngày cần lấy lại toàn bộ quyền kiểm soát.
Bảo mật dữ liệu CRM vì vậy không chỉ là dựng một bức tường thật cao quanh database. Nó còn là việc doanh nghiệp biết tài sản của mình đang nằm ở đâu, ai đang giữ chìa khóa, ai có thể truy cập và doanh nghiệp có đủ quyền để quyết định điều gì xảy ra với tài sản đó hay không.