Nếu bạn muốn bảo mật tuyệt đối một tài sản quan trọng, câu hỏi đầu tiên thường không phải là cái két sắt đó sử dụng công nghệ gì, khóa mấy lớp hay được quảng cáo bảo mật tới đâu. Câu hỏi đơn giản hơn nhiều: tài sản của bạn đang nằm ở đâu, và ai đang nắm chìa khóa?
Dữ liệu khách hàng trên CRM cũng nên được nhìn theo cách tương tự. Danh sách khách hàng, người liên hệ, lịch sử trao đổi, báo giá, giá bán, dự án đang theo đuổi hay những ghi chú tích lũy trong nhiều năm đều là tài sản của doanh nghiệp. Có những dữ liệu nếu mất đi có thể nhập lại, nhưng cũng có những mối quan hệ khách hàng đã được xây dựng trong năm hay mười năm thì gần như không thể tạo lại từ đầu.
Vì vậy nếu một chủ doanh nghiệp không có nhiều kiến thức về IT và đang lo lắng về bảo mật dữ liệu khách hàng trên CRM, theo tôi chưa cần bắt đầu bằng những thuật ngữ quá kỹ thuật. Hãy bắt đầu từ việc xác định tài sản đang nằm ở đâu và quyền kiểm soát cao nhất đang thuộc về ai.
Thuê CRM theo tháng nghĩa là tài sản đang nằm trong “két sắt” của nhà cung cấp
Phần lớn CRM dạng SaaS hiện nay hoạt động theo mô hình khá dễ hiểu: doanh nghiệp đăng ký tài khoản, trả phí theo tháng hoặc theo năm rồi sử dụng phần mềm do nhà cung cấp vận hành. Doanh nghiệp có tài khoản quản trị để tạo người dùng, cấu hình hệ thống và quản lý dữ liệu của mình, nhưng phần mềm, database và hạ tầng nền phía sau vẫn nằm trong hệ thống do nhà cung cấp kiểm soát.
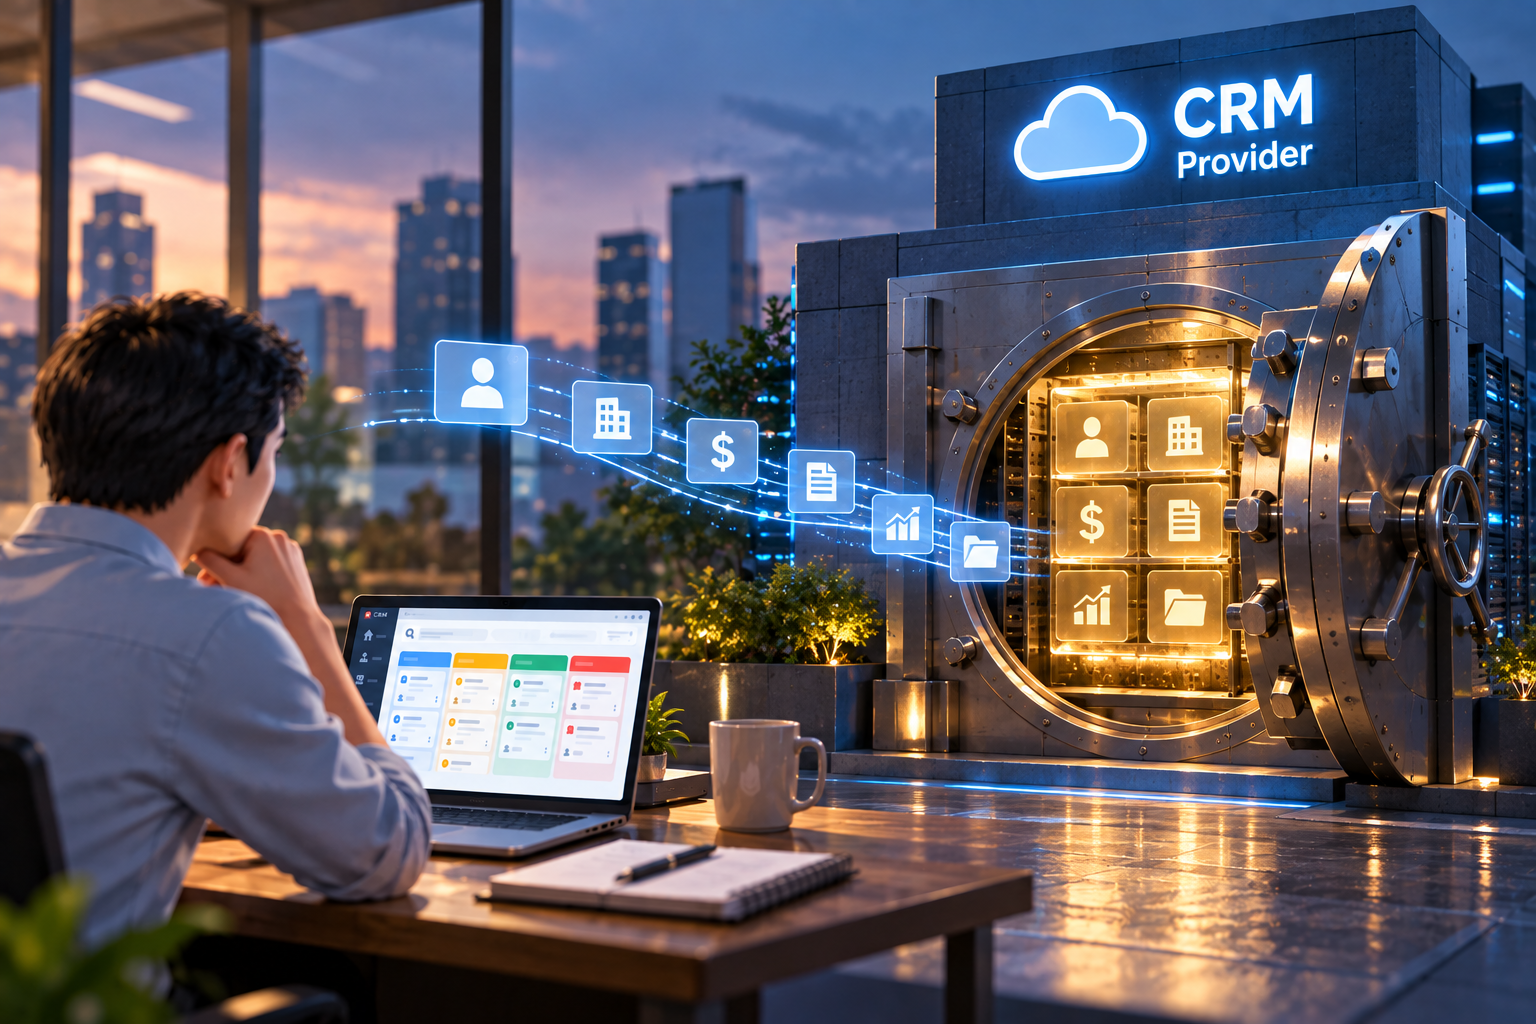
Có thể hình dung như việc bạn thuê một két sắt trong một tòa nhà của người khác. Bạn có chìa khóa để mở ngăn của mình, nhưng tòa nhà, phòng chứa két, hệ thống điện, camera, cửa ra vào và quyền vận hành tổng thể vẫn thuộc về đơn vị sở hữu tòa nhà.
Điều đó không có nghĩa CRM SaaS không an toàn. Một nhà cung cấp lớn hoàn toàn có thể đầu tư rất nhiều cho bảo mật, đội ngũ kỹ thuật và hạ tầng. Nhưng về mặt quyền kiểm soát, tài sản của doanh nghiệp vẫn đang được lưu trữ trong một hệ thống do bên khác vận hành. Ở tầng hạ tầng, họ là đơn vị giữ quyền kiểm soát cao nhất đối với hệ thống của chính họ.
Nếu doanh nghiệp cảm thấy mô hình đó phù hợp thì không có vấn đề gì. Nhưng nếu dữ liệu khách hàng đặc biệt quan trọng và doanh nghiệp muốn đi xa hơn một bước, câu hỏi tiếp theo sẽ là: có cách nào để tài sản này nằm trong “nhà mình” hay không?
Muốn dữ liệu “nằm trong nhà mình” thì cách làm CRM phải khác
Nếu doanh nghiệp muốn tự kiểm soát nơi lưu dữ liệu, một phương án là xây CRM riêng và triển khai hệ thống trên hạ tầng thuộc quyền của chính doanh nghiệp. Server có thể đặt ngay tại công ty, có thể là VPS đứng tên doanh nghiệp hoặc một tài khoản cloud do doanh nghiệp trực tiếp sở hữu. Công ty công nghệ khi đó đóng vai trò thiết kế, lập trình, triển khai và hỗ trợ kỹ thuật, chứ không nhất thiết phải là đơn vị sở hữu hạ tầng chứa dữ liệu.
Điểm khác biệt rất lớn nằm ở đây.
Với mô hình thuê phần mềm, doanh nghiệp đang sử dụng một sản phẩm nằm trong hệ thống của nhà cung cấp. Với mô hình CRM riêng, doanh nghiệp có thể sở hữu cả phần mềm lẫn “ngôi nhà” mà dữ liệu đang nằm bên trong.
Nếu một ngày doanh nghiệp muốn đổi đơn vị kỹ thuật, server vẫn thuộc về doanh nghiệp. Tài khoản hạ tầng vẫn thuộc về doanh nghiệp. Dữ liệu vẫn nằm trong hệ thống của doanh nghiệp. Đơn vị mới có thể được bàn giao để tiếp tục vận hành nếu kiến trúc và tài liệu trước đó được chuẩn bị đúng.
Đây là lý do với những doanh nghiệp xem danh sách khách hàng và lịch sử kinh doanh là tài sản đặc biệt quan trọng, câu chuyện bảo mật đôi khi không chỉ nằm ở việc hệ thống có bao nhiêu lớp bảo vệ. Quyền sở hữu và quyền kiểm soát cũng là một phần của bảo mật.
Nghe tới phần mềm riêng và server riêng, nhiều doanh nghiệp sẽ nghĩ ngay tới chi phí
Sự e ngại này hoàn toàn dễ hiểu. Trước đây việc xây một hệ thống CRM riêng có thể cần nhiều thời gian phát triển, đội ngũ kỹ thuật lớn và ngân sách cao. Vì vậy với doanh nghiệp vài chục người, phương án thuê phần mềm có sẵn thường dễ tiếp cận hơn rất nhiều.
Nhưng bối cảnh phát triển phần mềm đang thay đổi khá nhanh. Công cụ lập trình tốt hơn, hạ tầng phổ thông ngày càng mạnh, cloud dễ tiếp cận hơn và AI đang giúp giảm đáng kể thời gian ở nhiều công đoạn phát triển. Những phần việc trước đây mất nhiều ngày thao tác thủ công thì hiện nay đội kỹ thuật có thể xử lý nhanh hơn rất nhiều nếu kiến trúc và yêu cầu đã được xác định rõ.
Đây cũng là một trong những lý do SYP đang chủ động trợ giá mạnh cho nhóm doanh nghiệp dưới 50 người. Đây là nhóm trước đây thường đứng giữa hai lựa chọn khá khó: thuê CRM bên ngoài thì phải chấp nhận cấu trúc của nhà cung cấp, còn xây phần mềm riêng thì ngân sách lại quá lớn. Khi chi phí phát triển giảm xuống, khoảng cách giữa hai phương án bắt đầu nhỏ lại và việc sở hữu một CRM riêng trở nên khả thi hơn trước rất nhiều.
Tất nhiên phần mềm riêng không phải lúc nào cũng là lựa chọn tốt nhất cho mọi doanh nghiệp. Nhưng nếu lý do duy nhất khiến doanh nghiệp chưa từng nghĩ tới CRM riêng là “chắc phải tốn rất nhiều tiền”, thì hiện nay nên kiểm tra lại giả định đó trước khi loại bỏ phương án này.
Nhưng thuê công ty lập trình riêng thì làm sao biết họ có làm bảo mật tốt hay không?
Đây có lẽ là câu hỏi quan trọng nhất sau khi doanh nghiệp quyết định muốn sở hữu hệ thống riêng.
Một website đẹp, một bản demo đẹp hay một lời khẳng định “bên em bảo mật tốt” không chứng minh được nhiều. Thực tế, người mua phần mềm không cần phải trở thành chuyên gia IT để đánh giá tất cả chi tiết kỹ thuật, nhưng ít nhất nên trao đổi đủ sâu để hiểu đơn vị phát triển đang tiếp cận vấn đề như thế nào.
Hãy xem họ hỏi gì về doanh nghiệp trước khi báo giá. Họ có quan tâm dữ liệu sẽ nằm ở đâu không? Họ có giải thích cách triển khai và bàn giao không? Họ có nói rõ tài khoản nào sẽ đứng tên doanh nghiệp không? Nếu sau này không còn hợp tác nữa thì doanh nghiệp nhận lại những gì? Họ có case study thực tế để tham khảo hay chỉ có một bộ giao diện demo?
Một đơn vị làm phần mềm nghiêm túc nên có khả năng giải thích những vấn đề đó bằng ngôn ngữ mà chủ doanh nghiệp hiểu được. Không cần biến cuộc họp thành một buổi học cybersecurity. Nhưng sau cuộc trao đổi, người mua ít nhất phải hiểu được hệ thống của mình sẽ nằm ở đâu và ai sẽ nắm những quyền quan trọng nhất.
Theo tôi, case study thực tế cũng là một cách tham khảo khá tốt. Không phải để xem giao diện đẹp tới đâu, mà để xem đơn vị đó đã từng đưa hệ thống vào sử dụng thật chưa, bài toán họ từng xử lý có gần với doanh nghiệp mình không và cách họ mô tả quá trình triển khai có đủ rõ ràng hay không.
Server nằm trong công ty nhưng chưa chắc toàn bộ hệ thống đã thực sự thuộc về công ty
Đây là điểm rất dễ bị bỏ qua.
Giả sử doanh nghiệp mua một máy server và đặt ngay trong văn phòng. Database của CRM cũng nằm trên máy đó. Nghe qua thì có vẻ doanh nghiệp đã kiểm soát hoàn toàn dữ liệu.
Nhưng phía sau một phần mềm hiện đại thường còn nhiều dịch vụ khác. Domain và DNS có thể được quản lý qua Cloudflare. File có thể được lưu trên object storage như R2 hoặc S3. Backup có thể được đẩy sang một dịch vụ bên thứ ba. Có thể còn các tài khoản email, dịch vụ notification, repository source code hoặc những thành phần hạ tầng khác.
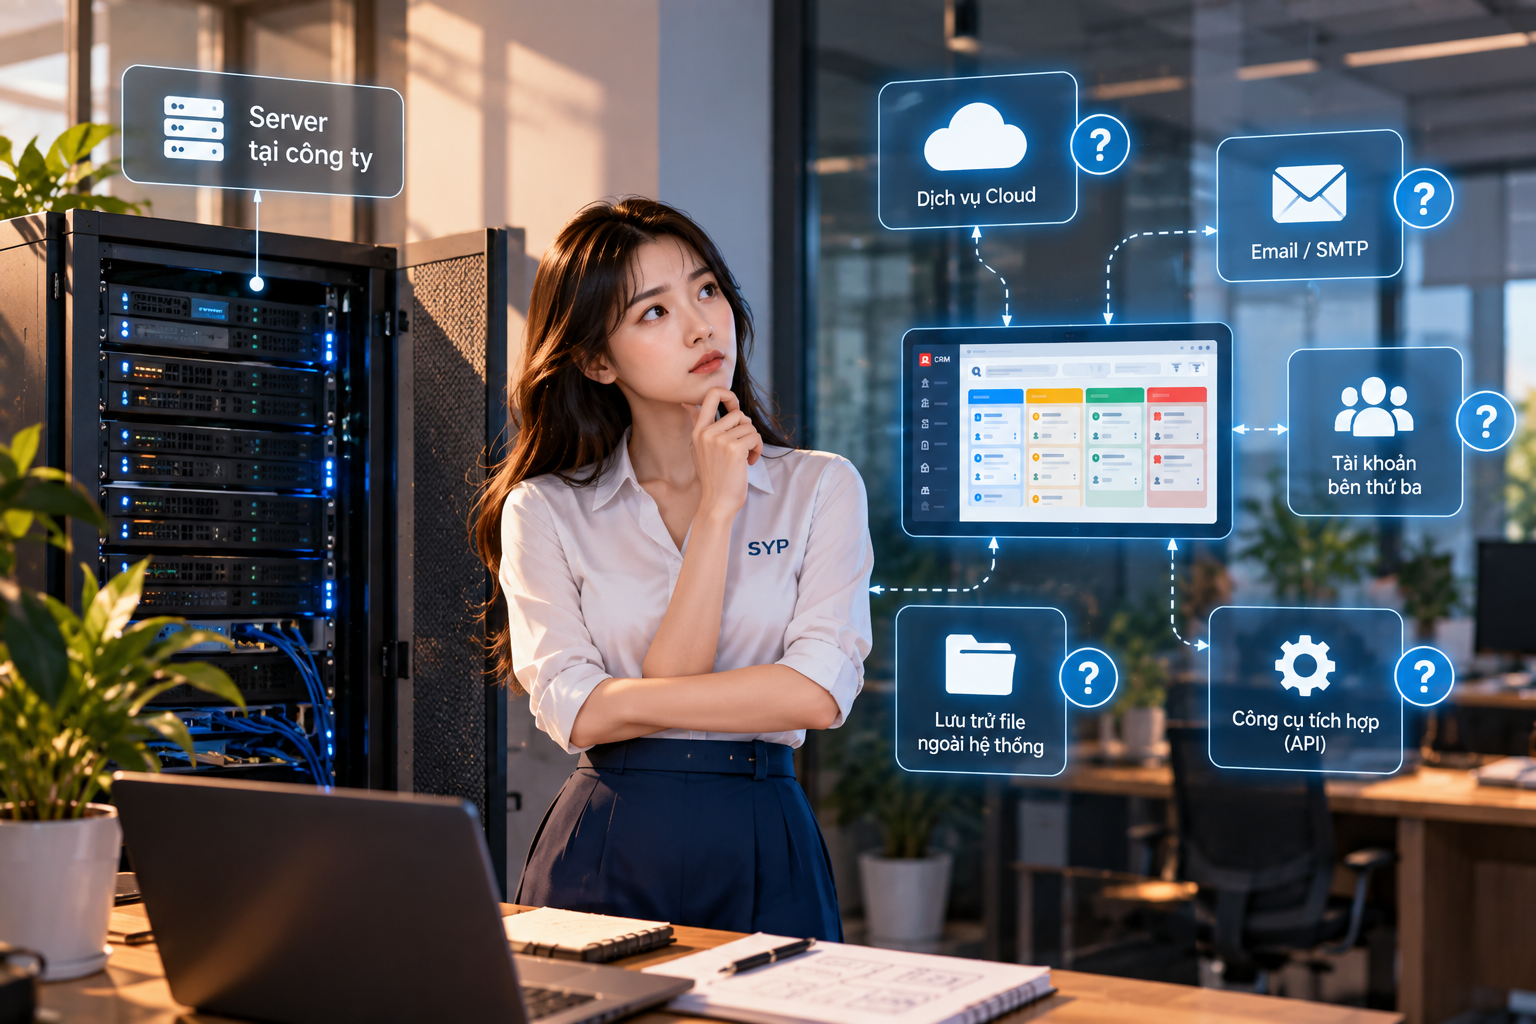
Nếu server thuộc công ty nhưng toàn bộ những tài khoản quan trọng này lại được tạo dưới tài khoản cá nhân hoặc tài khoản của đơn vị phát triển, thì doanh nghiệp vẫn chưa thực sự nắm toàn bộ “chìa khóa”.
Có thể hiểu rất đơn giản: nhà là của bạn nhưng chìa khóa cổng, chìa khóa kho và giấy tờ của một số căn phòng vẫn nằm trong tay người xây nhà.
Khi mọi thứ đang hợp tác tốt thì chuyện này có thể không gây vấn đề. Nhưng tới lúc đổi đơn vị kỹ thuật, nhân sự phụ trách nghỉ việc hoặc xảy ra tranh chấp, doanh nghiệp mới nhận ra quyền kiểm soát hệ thống của mình phụ thuộc vào một tài khoản mà mình không sở hữu.
“Nhà của bạn” thì những chìa khóa quan trọng cũng nên thuộc về bạn
Nếu mục tiêu của doanh nghiệp là thực sự kiểm soát dữ liệu khách hàng, những tài khoản hạ tầng quan trọng nên được tạo dưới quyền của doanh nghiệp ngay từ đầu. Domain, Cloudflare, server hoặc VPS, nơi lưu file như R2/S3, nơi giữ backup và các dịch vụ quan trọng khác nên có chủ sở hữu rõ ràng.
Đơn vị phát triển vẫn có thể được cấp quyền quản trị để triển khai, cấu hình và hỗ trợ kỹ thuật. Điều khác biệt là quyền cao nhất không nằm hoàn toàn trong tay nhà cung cấp. Khi cần, doanh nghiệp có khả năng thu hồi quyền cũ, cấp quyền cho đơn vị mới và tiếp tục sử dụng hệ thống của mình.
Nếu có source code và repository thì cách bàn giao cũng cần được thống nhất rõ. Không phải dự án nào cũng có cùng mô hình sở hữu source code, nhưng doanh nghiệp nên biết ngay từ đầu mình đang mua cái gì, được bàn giao những gì và trong trường hợp chấm dứt hợp tác thì khả năng tiếp tục vận hành hệ thống ra sao.
Thuê một kiến trúc sư xây nhà cho mình không có nghĩa sổ đỏ, khóa cổng và chìa khóa két sắt cũng phải để kiến trúc sư giữ.
Đơn vị kỹ thuật có thể biết căn nhà được xây như thế nào và được cấp quyền vào để bảo trì. Nhưng quyền sở hữu cuối cùng phải được xác định rõ từ đầu.
Bảo mật không nên biến doanh nghiệp thành người phụ thuộc vào đơn vị kỹ thuật
Một nghịch lý khá thú vị là nhiều doanh nghiệp muốn làm hệ thống riêng để tăng quyền kiểm soát, nhưng sau khi triển khai lại phụ thuộc gần như hoàn toàn vào chính công ty lập trình.
Chủ doanh nghiệp không biết server ở đâu, Cloudflare của ai, backup nằm trong account nào, domain do ai giữ và nếu người phụ trách kỹ thuật không còn làm nữa thì phải bắt đầu từ đâu. Trong tình huống đó, dù dữ liệu có nằm trên server riêng thì mức độ kiểm soát thực tế vẫn chưa cao.
Một dự án phần mềm tốt vì vậy không nên chỉ kết thúc bằng việc “CRM đã chạy”. Phần bàn giao quyền, tài khoản và thông tin vận hành cũng rất quan trọng. Doanh nghiệp không nhất thiết phải biết cách quản trị Linux hay tự sửa database, nhưng phải biết tài sản của mình đang nằm đâu và mình có quyền lấy lại chìa khóa bất cứ lúc nào.
Đây cũng là cách SYP tiếp cận các hệ thống cần mức độ kiểm soát dữ liệu cao. Hạ tầng có thể được triển khai theo mô hình phù hợp với từng doanh nghiệp, nhưng những tài khoản cốt lõi có thể đứng tên doanh nghiệp và SYP được cấp quyền để triển khai, cấu hình và hỗ trợ kỹ thuật. Mục tiêu không phải làm cho khách hàng phải phụ thuộc vào SYP mãi mãi, mà là để doanh nghiệp hiểu rõ mình đang sở hữu gì.
Không có phương án nào bảo mật tuyệt đối, nhưng có thể chọn mức độ kiểm soát phù hợp
Ngay cả khi server đặt trong văn phòng và toàn bộ tài khoản đều đứng tên doanh nghiệp thì điều đó cũng không tạo ra một hệ thống “không thể bị tấn công”. Bảo mật tuyệt đối gần như không tồn tại. Vẫn cần cấu hình hệ thống đúng, cập nhật phần mềm, kiểm soát quyền truy cập, backup và nhiều công việc kỹ thuật khác.
Nhưng điều doanh nghiệp có thể chủ động lựa chọn là mức độ kiểm soát mình muốn giữ đối với dữ liệu.
Có doanh nghiệp chấp nhận để nhà cung cấp SaaS vận hành toàn bộ vì sự tiện lợi quan trọng hơn. Có doanh nghiệp muốn server và tài khoản hạ tầng thuộc về mình vì dữ liệu khách hàng quá quan trọng. Không có một câu trả lời duy nhất cho tất cả.
Điều không nên xảy ra là doanh nghiệp sử dụng CRM nhiều năm nhưng vẫn không biết dữ liệu của mình thực sự nằm ở đâu, ai sở hữu hạ tầng và nếu ngày mai muốn chuyển đi thì có mang toàn bộ tài sản theo được hay không.
Muốn bảo mật dữ liệu khách hàng, hãy bắt đầu từ hai câu hỏi đơn giản
Khi nói tới bảo mật CRM, chúng ta rất dễ đi thẳng vào những thuật ngữ như mã hóa, firewall, 2FA, phân quyền hay tiêu chuẩn bảo mật. Những thứ đó đều quan trọng, nhưng đối với một chủ doanh nghiệp không làm IT, có thể bắt đầu đơn giản hơn rất nhiều.
Tài sản của tôi đang nằm ở đâu?
Và:
Ai đang nắm chìa khóa?
Nếu doanh nghiệp trả lời được rằng dữ liệu đang nằm trên hạ tầng thuộc quyền kiểm soát của công ty, những tài khoản quan trọng cũng đứng tên công ty và đơn vị kỹ thuật chỉ được cấp quyền để triển khai hoặc hỗ trợ, thì ít nhất một phần rất quan trọng của bài toán đã được giải quyết.
Bởi cuối cùng, bảo mật dữ liệu khách hàng không chỉ là làm cho người ngoài khó lấy được dữ liệu. Bảo mật còn là doanh nghiệp không đánh mất quyền kiểm soát đối với chính tài sản số của mình.