Khi triển khai CRM theo yêu cầu, doanh nghiệp không chỉ quyết định phần mềm cần những chức năng gì. Một vấn đề quan trọng khác là quyền kiểm soát hệ thống về lâu dài: dữ liệu nằm ở đâu, hạ tầng đứng tên ai, những người nào được truy cập và doanh nghiệp có thể tự tiếp quản đến mức nào nếu nhu cầu thay đổi.
Với SYP, mô hình triển khai có thể được thiết kế để khách hàng trực tiếp nắm giữ những thành phần quan trọng như domain, Cloudflare, VPS, cloud account hoặc server. SYP đảm nhiệm phần thiết kế, phát triển và hỗ trợ kỹ thuật trên hạ tầng đã thống nhất.
Hạ tầng có thể thuộc trực tiếp về doanh nghiệp
Một hệ thống CRM thường phụ thuộc vào nhiều thành phần phía sau như domain, DNS, server, database, nơi lưu file và các tài khoản dịch vụ.
Ngay từ đầu, doanh nghiệp có thể lựa chọn để các tài khoản quan trọng này đứng tên mình thay vì để toàn bộ hạ tầng nằm dưới tài khoản của đơn vị phát triển.
Cách tổ chức này đặc biệt có ý nghĩa với một hệ thống dự kiến sử dụng nhiều năm. Khi cần nâng cấp server, thay đổi phương án vận hành hoặc bổ sung đội kỹ thuật khác, doanh nghiệp vẫn giữ được quyền chủ động đối với nền tảng của mình.
SYP được cấp các quyền cần thiết để triển khai và hỗ trợ hệ thống, nhưng không nhất thiết phải là bên sở hữu toàn bộ hạ tầng.
Doanh nghiệp được lựa chọn nơi lưu dữ liệu
Tùy yêu cầu, CRM có thể được triển khai trên VPS riêng, cloud account của doanh nghiệp hoặc server đặt trực tiếp tại công ty.
Doanh nghiệp quy mô vừa có thể chọn VPS riêng để thuận tiện vận hành. Những đơn vị có chính sách dữ liệu nội bộ chặt hơn có thể đặt server trong hạ tầng của mình. Nếu cần kết nối từ bên ngoài, hệ thống có thể sử dụng các lớp trung gian như Cloudflare và những chính sách truy cập phù hợp với kiến trúc đã chọn.
Điểm quan trọng không nằm ở việc một phương án luôn tốt hơn phương án khác.
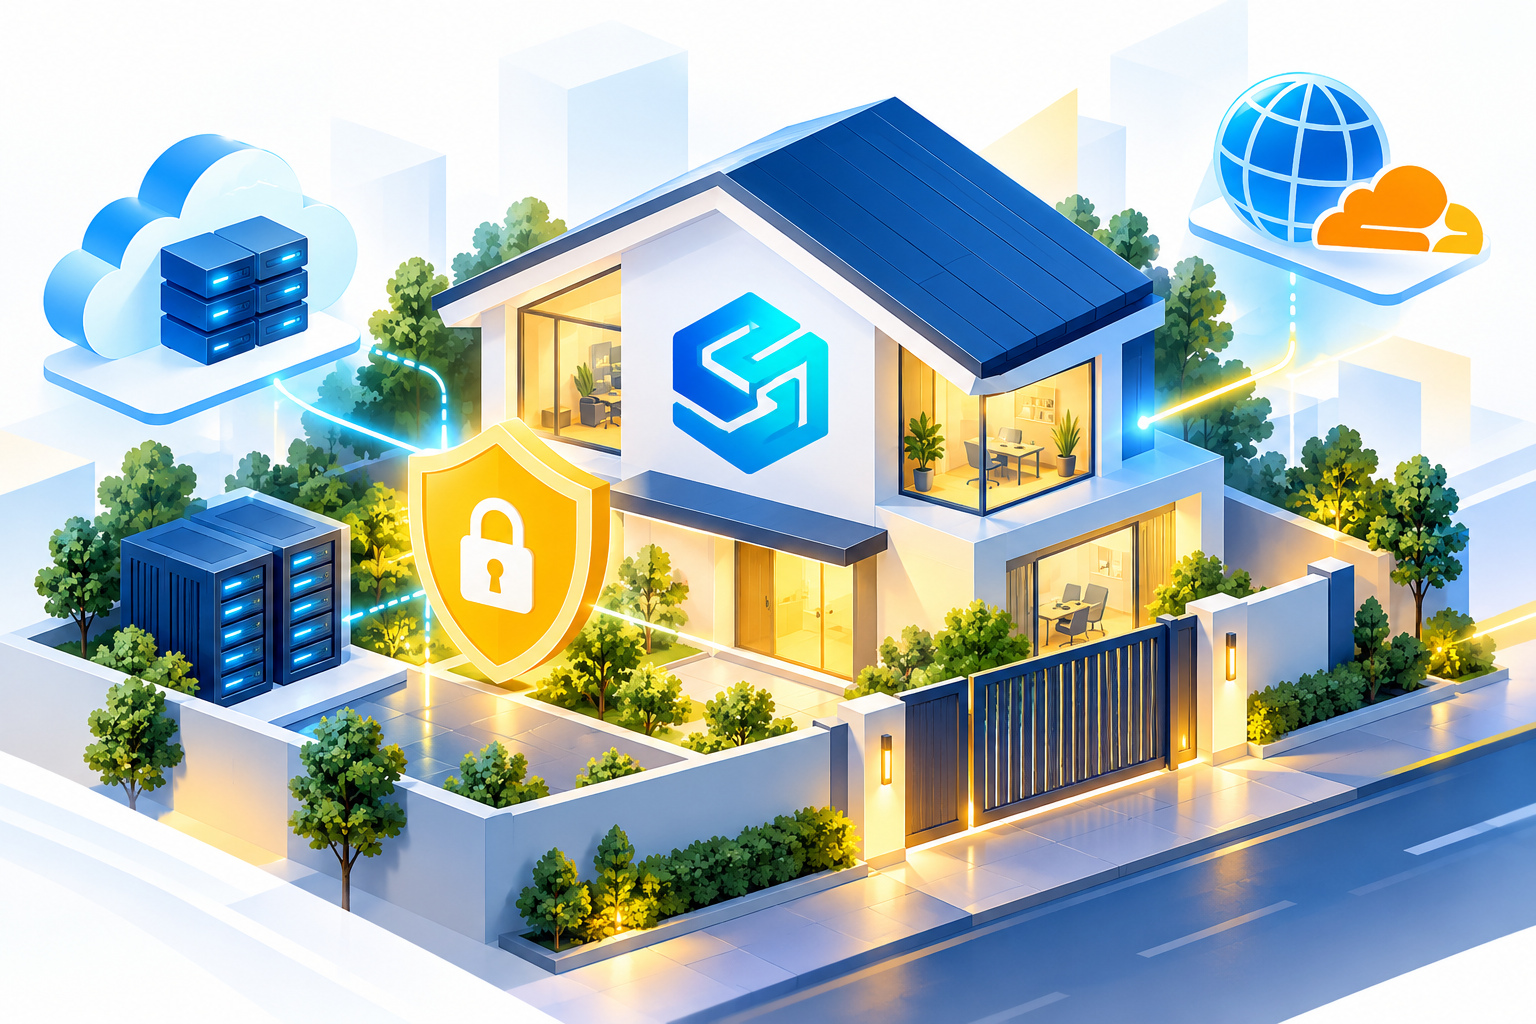 SYP có thể thiết kế kiến trúc theo mức độ kiểm soát mà doanh nghiệp thực sự cần, thay vì bắt mọi khách hàng sử dụng cùng một cách triển khai.
Kiểm soát dữ liệu phải đi đến từng người dùng
Biết database đang nằm ở đâu mới chỉ là một phần của bài toán. Khi hệ thống đi vào sử dụng, doanh nghiệp còn phải kiểm soát ai được xem, sửa hoặc phê duyệt dữ liệu.
Quyền truy cập CRM có thể được xây theo đúng cơ cấu tổ chức. Sales làm việc với khách hàng và deal thuộc phạm vi phụ trách. Kỹ thuật truy cập dữ liệu phục vụ chuyên môn. Kế toán xử lý các phần liên quan đến công nợ hoặc thanh toán. Quản lý nhìn được dữ liệu tổng hợp ở phạm vi rộng hơn.
Với những nghiệp vụ quan trọng, hệ thống cũng có thể ghi lại lịch sử thao tác như ai tạo, ai sửa, ai duyệt và thay đổi xảy ra vào thời điểm nào.
Khả năng này giúp doanh nghiệp không chỉ giới hạn quyền truy cập mà còn truy vết được trách nhiệm khi xảy ra sai lệch.
Bảo mật phải đi cùng phương án backup và phục hồi
Các lớp bảo vệ cơ bản có thể được triển khai tùy mức độ cần thiết của hệ thống, chẳng hạn HTTPS, xác thực hai lớp cho tài khoản quan trọng, giới hạn quyền truy cập database, tách secret khỏi source code và bảo vệ các thông tin nhạy cảm.
Tuy nhiên, bảo vệ quyền truy cập mới chỉ là một nửa của bài toán dữ liệu.
Database và file quan trọng cũng cần được backup theo lịch và lưu ở vị trí độc lập với hệ thống production. Nếu server chính gặp sự cố, doanh nghiệp cần có bản dữ liệu khác để phục hồi.
Một phương án tốt cần trả lời được những câu hỏi rất cụ thể: backup bao lâu một lần, được lưu ở đâu, giữ trong bao lâu và khi có sự cố thì phục hồi bằng cách nào.
Như vậy, doanh nghiệp không chỉ hạn chế nguy cơ truy cập sai mà còn giảm rủi ro mất dữ liệu khi hạ tầng gặp vấn đề.
Doanh nghiệp có khả năng tiếp quản và phát triển hệ thống về sau
CRM theo yêu cầu thường được đầu tư để phục vụ doanh nghiệp trong nhiều năm. Vì vậy, khả năng tiếp quản hệ thống cần được tính ngay từ đầu thay vì chỉ quan tâm đến thời điểm triển khai.
Khi hạ tầng và dữ liệu thuộc quyền kiểm soát của khách hàng, doanh nghiệp có thể tiếp tục để SYP vận hành, mở rộng thêm module, nâng cấp server hoặc thay đổi phương án kỹ thuật khi cần.
Nếu chiến lược thay đổi, doanh nghiệp cũng có nền tảng thuận lợi hơn để chuyển giao hệ thống cho đội IT nội bộ hoặc một đơn vị kỹ thuật khác.
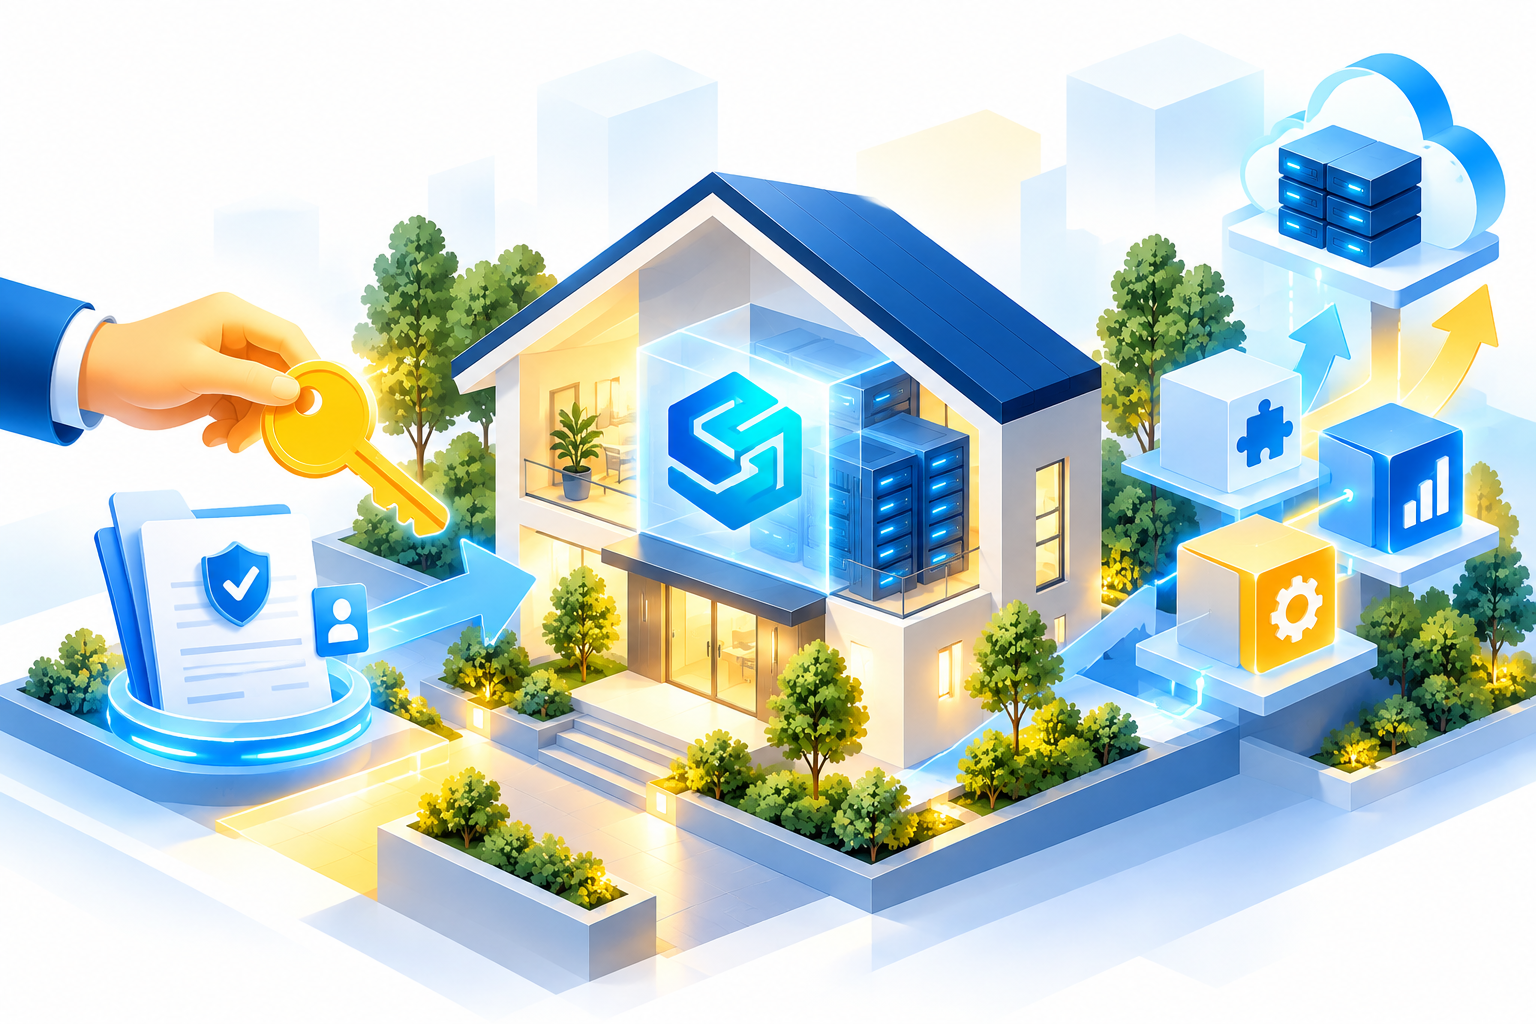 Điểm này giúp CRM trở thành một tài sản công nghệ có thể tiếp tục phát triển cùng doanh nghiệp, thay vì một hệ thống mà mọi hoạt động đều phụ thuộc hoàn toàn vào nhà cung cấp ban đầu.
Biết dữ liệu ở đâu, ai được truy cập và ai kiểm soát hệ thống
Khi đầu tư CRM riêng, doanh nghiệp nên làm rõ ba vấn đề ngay từ giai đoạn thiết kế: dữ liệu được lưu ở đâu, ai có quyền truy cập và ai nắm quyền kiểm soát hạ tầng.
Từ ba câu hỏi đó mới xác định tiếp kiến trúc server, phân quyền người dùng, nhật ký thao tác, lớp bảo vệ tài khoản, backup và phương án bàn giao phù hợp.
Đó cũng là cách SYP tiếp cận bài toán CRM theo yêu cầu: phần mềm không chỉ được xây theo quy trình nghiệp vụ mà hạ tầng và cách kiểm soát dữ liệu cũng có thể được thiết kế theo yêu cầu thực tế của từng doanh nghiệp.